时值1939年。
由大国恐慌引发的混乱蔓延至全世界,
各国在前次大战的创伤尚未痊愈之际,再次卷入波及世界的战争之中。
而战火也波及到了东方的岛国。
德川幕府威光依然不衰的日本之国·皇国。
在国内因进攻邻国·中天而沸腾之际,一个男人降临了这个国家的帝都。
被视为臣下之中最上等的四柱。其中又被评为首席家格的酒井家。
接受其当主酒井忠直接命令,被允许踏上帝都之地的男人。
名为幸秋,真田幸秋。
不被允许踏上帝都之地的血统。
向神君·德川家康露出獠牙的真田幸村,他的子孙后代。
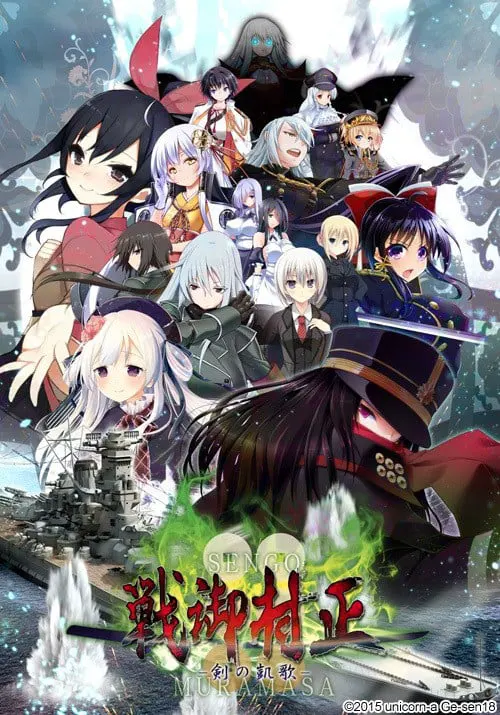
戦御村正 -剣の凱歌-
SFW
Sengo Muramasa -Tsurugi no Gaika-战御村正 -剑之凯歌- DX戦御村正 -剣之凱歌- DX
AI 翻译补丁修正补丁简体中文日本語Windows
2016-01-29 发售
奈乃香已发布 0 个游戏补丁
988
59
12
2
1
资源更新于 2 个月前
游戏资料来自 鲲 Galgame 论坛
收藏后,有新补丁时第一时间通知你
简介
中文
评分
NextMoe 评分来自本站与鲲 Galgame 等站点的玩家;各来源刻度不同,分级按各来源自己的标准独立计算,不跨站点换算
标签
剧透
分类
内容
会社

系列
关联作品
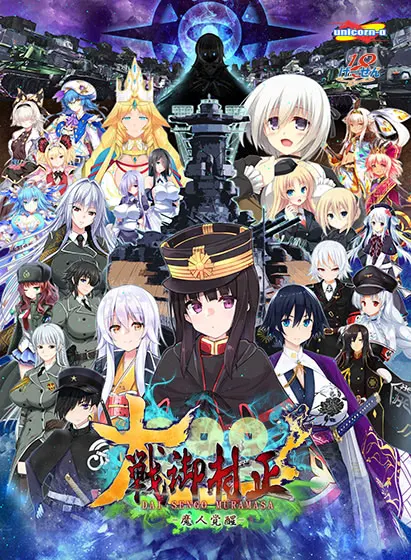
大戦御村正 -魔人覚醒-
同系列
登场角色
该 Galgame 的登场角色与配音演员, 资料来自 鲲 Galgame 论坛
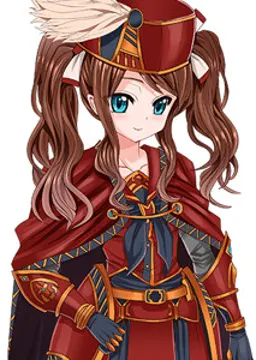
アミルカル ドーチェリーニ
CV 藤森ゆき奈
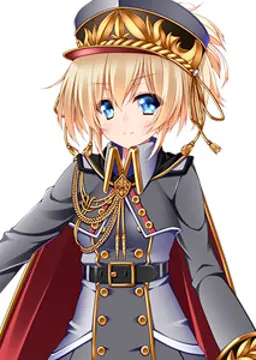
アンリ メジエール
CV 前田恵 / 猪鹿 ちよ
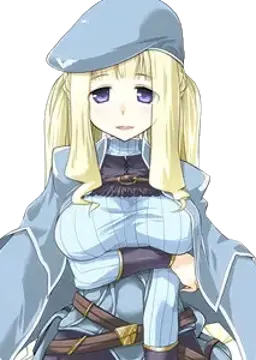
イルス ユルティライネン
CV 清水美紗 / 蓬かすみ
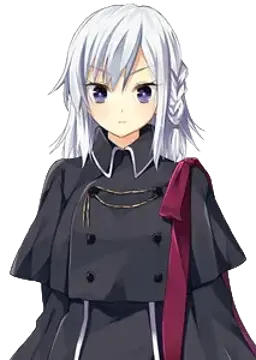
エルヴィナ ハイデンハイム
CV 東かりん
エレハレム アークトゥルス
CV 夢野ぼたん
エーリッヒ ヴァイスザッハ
CV 星鹿りえ / 櫻井菜々絵
ガウェイン パウンド
CV 桜川未央
ガラハド モントゴメリー
CV 藤森ゆき奈
クエステル エバレット
CV 平山ゆかり / 東かりん
クラリス エイティンゲン
克拉丽丝·艾廷根
CV 中田順子 / 草柳順子
ケイ ダウディング
CV 中家志穂 / 橘志穂
ゴルフォリア アレクサンドル
CV 宮沢ゆあな
其他登场角色
シャルル フランセーヌ (CV 南月悠奈 / 篠原ゆみ ) ネレス サンボルジャ (CV 星鹿りえ / 櫻井菜々絵 ) モルドレッド オーキンレック (CV 杉原茉莉 ) シムナ ラウトヤルヴィ (CV 成瀬未亜 ) ダフナ フェダーインアルミカル ドーチェリーニ (CV 高橋かな ) エルヴィナ・ハイデンハイム (CV 平山ゆかり ) ガウェイン パウンド (CV 小林眞紀 ) ガラハド モントゴメリー (CV 高橋かな ) パロミデス フィリップス (CV 田中茉理花 ) パーシヴァル フレーザー (CV 南月悠奈 ) パーシー メルボルン (CV 橘志穂 ) ボールス ラムゼイ (CV 成瀬未亜 ) モルドレッド オーキンレック (CV 水口まつり ) ランスロット カニンガム (CV 眞田朱音 ) リーデル ツヴァルダルク (CV 水口まつり )
制作人员
该 Galgame 的剧本, 原画, 音乐, 导演等制作人员名单, 资料来自 鲲 Galgame 论坛
排序
戦御村正 -剣の凱歌-(原版/非DX版)V1.01a闪退bug修正补丁
修正补丁日本語Windows 平台托管下载
该游戏主应用程序存在频发的 0xC0000005 读访问冲突(Access Violation / Read)问题,崩在主程序里一条 rep movsd 的内存拷贝指令上。已经测试过补丁后的程序,之前必定触发闪退的地方可以正常运行了。
使用方式:双击打开补丁(基于python的独立应用程序)后选择游戏本体主应用程序文件(V1.01a CD版和免CD版都支持;V1.00版不支持)。
以下是ChatGPT对bug的解析:
1) 崩溃点到底发生了什么
异常信息(dump 解析结果)
ExceptionCode:0xC0000005(读内存违规)
ExceptionAddress:0x00553982(在你的 sengomuramasa NoDVD for 101a.exe 内)
试图读取地址:0x077BFED2
当时关键寄存器:
EIP = 0x00553982
ESI = 0x077BFED2(源地址,无效)
EDI = 0x1151DF98(目的地址,在栈上,正常)
ECX = 0x53(rep 次数)
**崩溃指令(反汇编)**就在这里:
0055397d B9 53 00 00 00 mov ecx,53h
00553982 F3 A5 rep movsd ; 从 [ESI] 拷贝到 [EDI]
rep movsd 会从 ESI 指向的内存读数据,但此时 ESI=0x077BFED2 指向未映射页,于是瞬间炸掉。
2) 根因:索引为 0 导致“往前越界一条记录”
把这段函数整体看一下(函数入口在 0x00553930):
关键逻辑是:
用 BX(某个 ID)去一个 16bit 映射表里取“记录索引”(movzx eax, word ptr [table + id*2])
再用 index * 0x14E 算出记录偏移
复制 0x14E 字节 的记录数据到栈缓冲区
核心计算是这一段:
mov eax, [this+0x30728] ; table
movzx eax, word ptr [eax+edx*2] ; index = table[id]
...
imul ecx, eax, 0x14e ; ecx = index * 0x14e
add esi, 0xfffffeb2 ; esi -= 0x14e (关键!)
add esi, ecx ; esi = base - 0x14e + index*0x14e
...
rep movsd ; 复制 0x14c bytes + 2 bytes = 0x14e
注意这个公式:
src = base - 0x14E + index * 0x14E
等价于:src = base + (index - 1) * 0x14E
这明显是 “index 从 1 开始” 的设计。
所以:
当 index = 1:src = base ✅
当 index = 0:src = base - 0x14E ❌(直接读到分配块之前的未映射页)
而 dump 里 BX=0,非常符合“有时某个 ID/字段为 0(未初始化/异常数据/竞态)→ 映射结果为 0 → 越界读”的随机性表现。
3) 修复思路:把 index==0 的情况钳到 1(或者直接返回)
最小侵入、最稳的热修方式:
在取到 index 后加一条保护:
if(index == 0) index = 1;
这样即使上游偶尔传了 0/异常 ID,也不会越界读导致闪退;最多就是读到“第 1 条记录”的数据(比直接崩溃强太多)。
10
收藏此资源,下载链接或文件更新时通知你
补丁资源
AI 翻译补丁简体中文Windowsgemini-3.1-pro 平台托管下载
结束,结束,U18好似啊
本补丁由SteinsGate & 多了芒果(正则解释)共同制作,补丁完全免费,禁止商用倒卖,禁止上传2dfan、网赚盘等盈利
(本体)
链接: https://pan.baidu.com/s/1WzYjuZd8UHt11yMrCB3iaw 提取码: qqpp
(仅补丁)
链接: https://pan.baidu.com/s/18XRp2OBjJqSYXm2LhZBd_g 提取码: qqpp
解压码:b站:正则解释
引擎:SLG
48
收藏此资源,下载链接或文件更新时通知你